智能卡读卡器与口令卡在身份认证系统中的技术对比分析
在身份认证与软件授权领域,硬件安全载体一直是攻防博弈的焦点。智能卡读卡器与动态口令卡(OTP Token)虽同属"双因素认证"工具,但在技术路径、部署成本和安全边界上差异显著。不少企业在选型时,容易将USB Key、加密狗、软件授权锁与这两类产品混为一谈。本文从技术原理出发,给出可落地的对比参考。
一、两类设备的核心工作原理
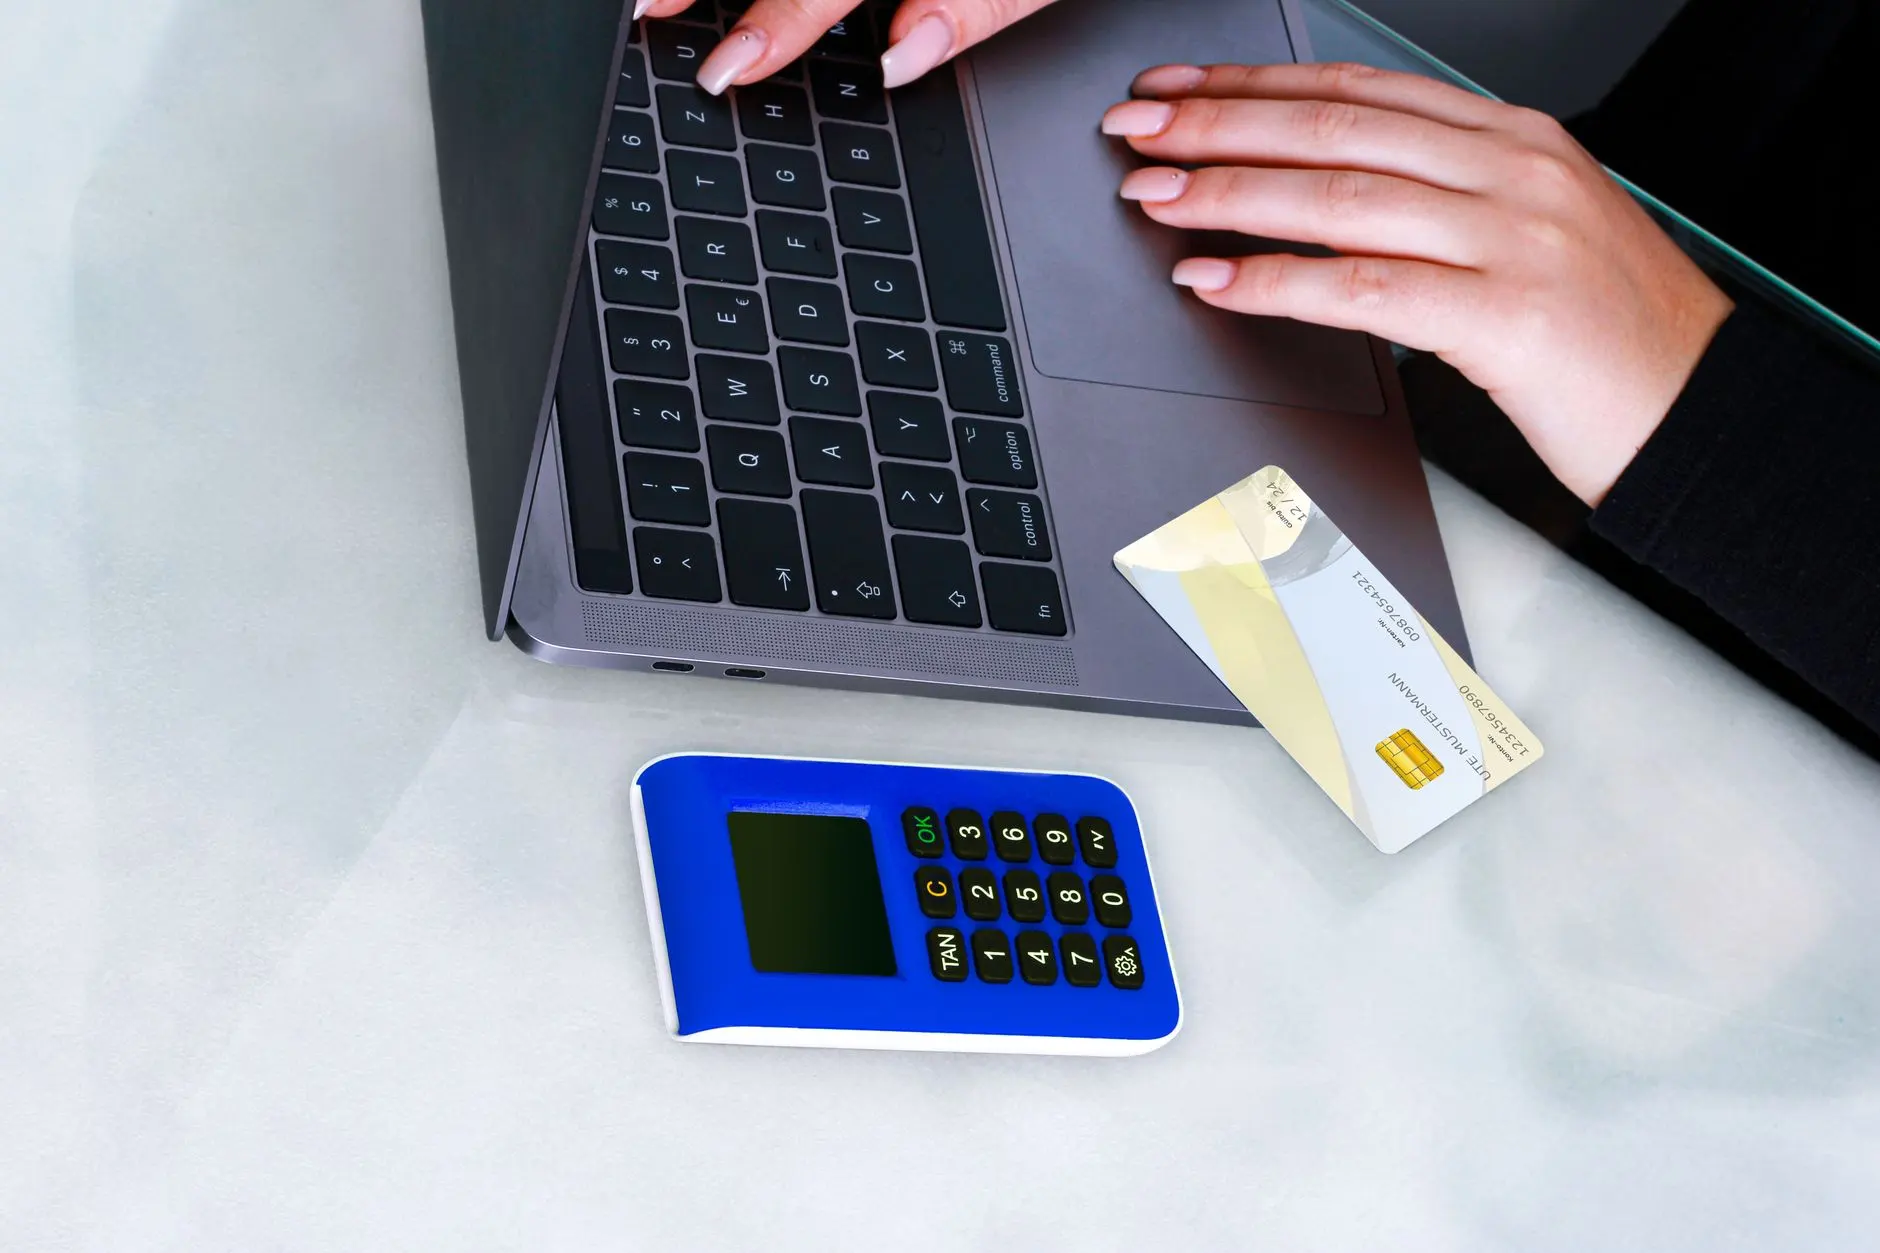
智能卡读卡器本身并不存储密钥,它只是一个符合ISO 7816/PCSC规范的通信桥接设备。真正的密钥运算发生在插入的CPU卡内——卡片自带微处理器与COS系统,能完成RSA/ECC签名。读卡器负责电平转换、时钟供给和APDU指令透传。这种"读卡器+卡片"的分离结构,使得密钥永不离开卡片,安全性较高。
动态口令卡则走另一条路:内置时钟或计数器芯片,用预置种子密钥与时间/事件因子做HMAC运算,生成一次性6位或8位口令。它无需与主机做复杂握手,用户手动输入即可。缺点是口令可被钓鱼页面实时截获并重放(若时间窗未关闭)。
二、关键指标对比与适用场景
从工程落地角度看,两类方案在以下维度拉开差距:
- 密钥存储位置:智能卡方案密钥在卡内,配合智能卡读卡器可完成签名;动态口令卡密钥在设备内,不参与主机运算。
- 抗钓鱼能力:带挑战-响应机制的智能卡可抵御中间人攻击;纯OTP口令卡对实时钓鱼较脆弱。
- 驱动与兼容性:读卡器需PCSC驱动,部分场景与软件授权锁的驱动存在冲突,需做资源仲裁。
- 单点成本:OTP卡单价低、免驱动,适合大规模发放;读卡器+CPU卡初始投入更高,但可复用性强。
值得注意的是,许多企业将加密狗仅用于软件版权保护,而把身份认证交给OTP卡。实际上,现代USB Key已能同时承载授权与认证双职能,减少设备冗余。
三、部署注意事项与常见问题
如果选择智能卡读卡器方案,需关注读卡器与USB Hub的供电稳定性——部分低功耗Hub会导致卡片复位失败。另外,APDU传输超时值建议设为3-5秒,过短会误判为掉卡。
常见问题包括:动态口令卡时间漂移导致认证失败,通常需要每6个月做一次时间同步校准;智能卡读卡器在Windows 11下偶发驱动签名冲突,建议使用WHQL认证型号。
对于需要兼顾软件授权与强身份认证的场景,可以考虑将软件授权锁与智能卡读卡器做逻辑绑定,即授权校验通过后才允许读卡器进入认证流程。这种串联设计能提升整体攻击成本。
选型没有绝对优劣:高频内网操作、对钓鱼敏感的场景优先智能卡读卡器+CPU卡;面向海量外部用户、预算受限时,动态口令卡仍是务实之选。理解加密狗、USB Key与这两类设备的技术边界,才能设计出匹配业务风险等级的认证架构。