加密狗与软件授权锁技术解析:从USB Key到智能卡读卡器的身份认证原理
在工业软件、EDA工具、医疗设备系统等场景中,一套软件授权锁方案往往决定了整个产品的商业模式能否落地。从早期并口加密狗到如今的智能卡读卡器与动态口令卡,硬件身份认证技术已经走过了三十余年演进。广东横琴云枢安信科技有限公司在长期服务客户的过程中发现,许多开发团队对加密狗与软件授权锁的底层原理仍存在认知盲区,导致选型时容易踩坑。
加密狗与USB Key的核心差异在哪
传统加密狗本质上是一个带存储与运算能力的USB外设,内部集成单片机或专用安全芯片,通过USB接口与上位机通信。软件在运行关键逻辑时,会向加密狗发送挑战码,加密狗用内置密钥运算后返回应答,软件验证通过才继续执行。这种机制将授权与硬件物理绑定,复制成本极高。
USB Key则更侧重于公钥基础设施(PKI)体系。它内置非对称密钥对,私钥永不出芯片,签名运算在Key内部完成。两者在硬件形态上可能相似,但加密狗偏重“授权存在性验证”,USB Key偏重“身份密码学证明”。理解这一区别,是选择软件授权锁方案的第一步。
智能卡读卡器与动态口令卡的协同逻辑
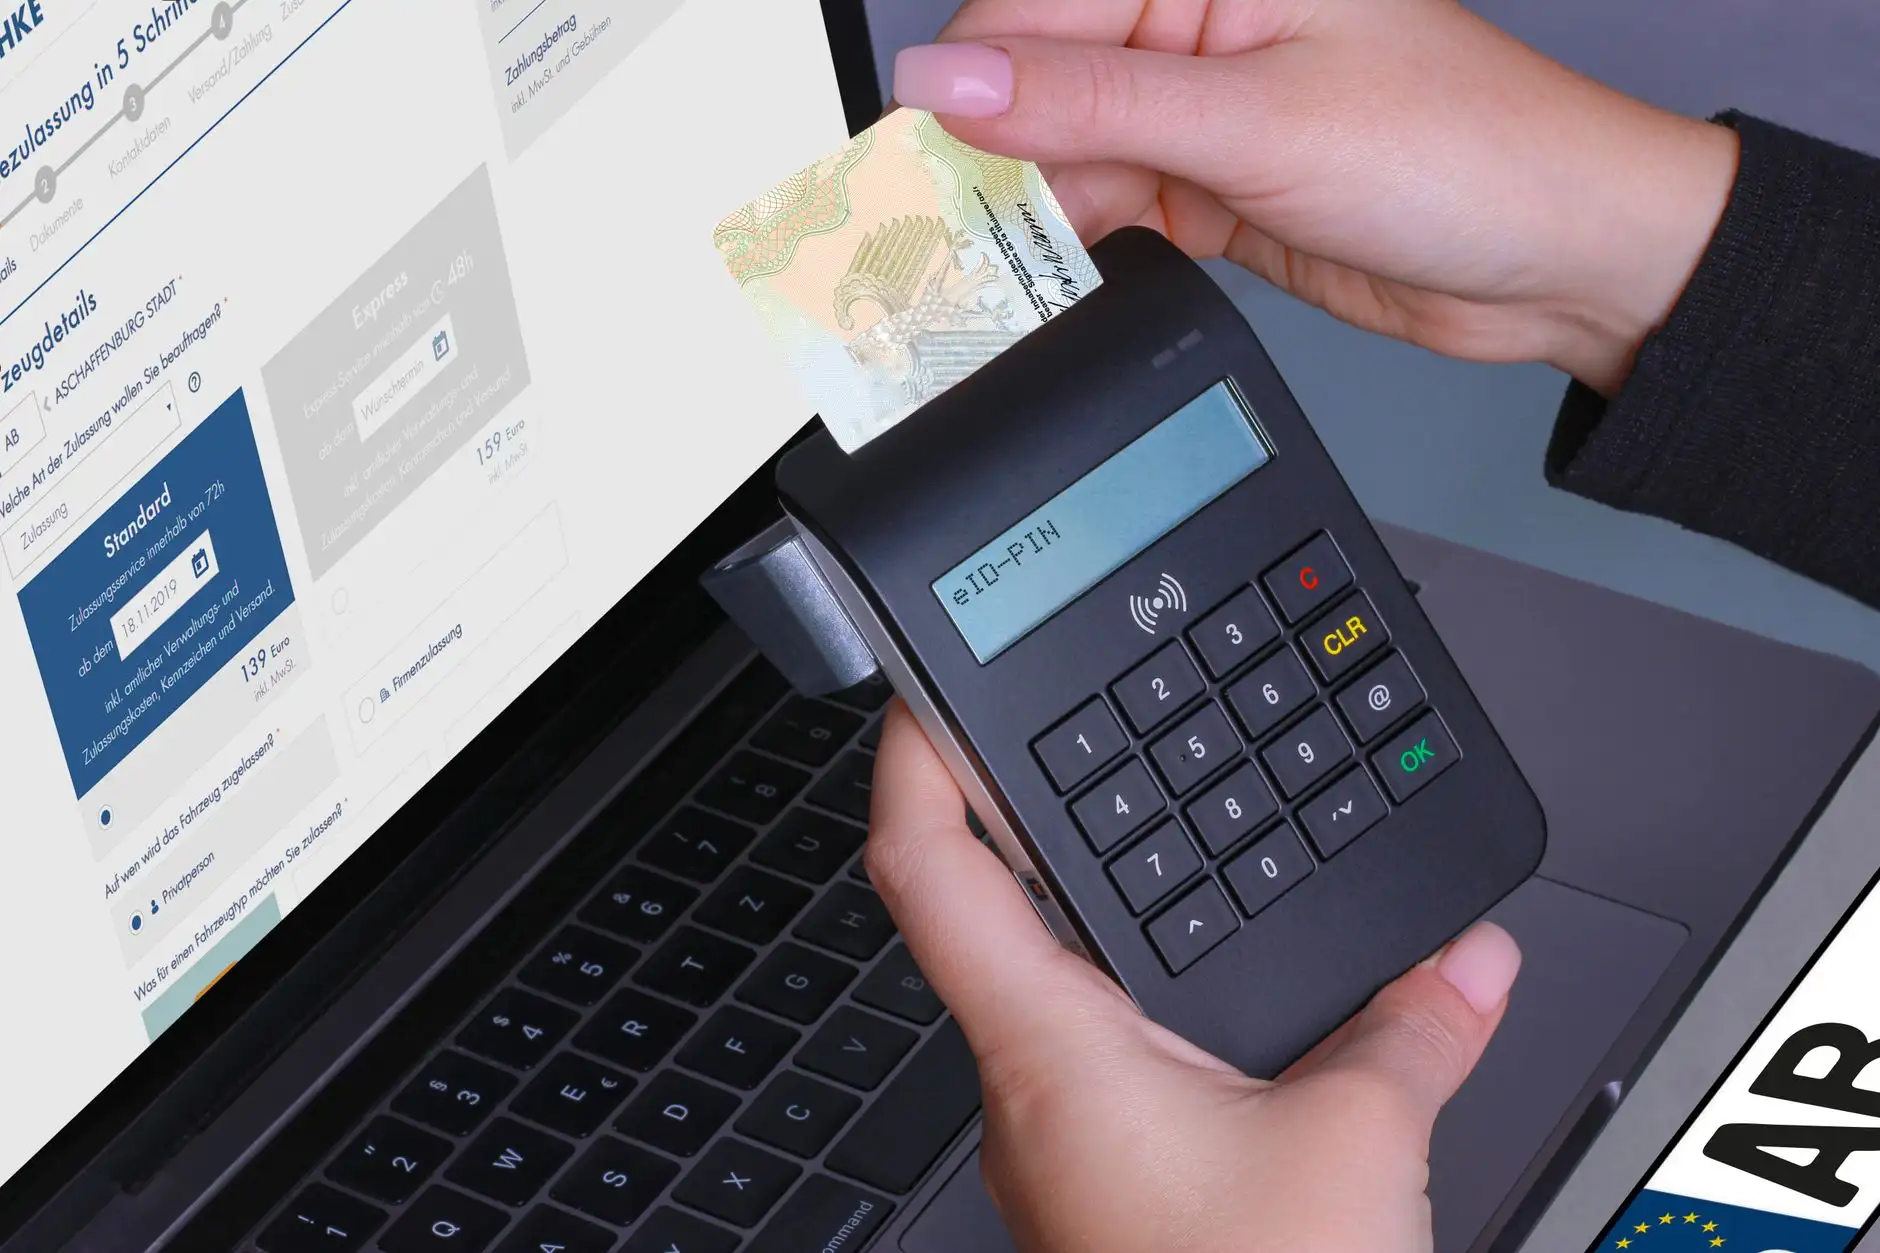
当授权场景从单机扩展到网络化部署时,智能卡读卡器开始承担更重要的角色。读卡器本身不存储密钥,它只是智能卡与主机之间的安全通道。智能卡内运行Java Card或Native OS,可执行复杂的加密算法,如SM2/SM4国密体系。动态口令卡则引入了时间同步或事件同步因子,每次认证生成一次性密码,即便被截获也无法重放。
实际部署中,常见的组合方式是:智能卡读卡器 + 动态口令卡 + 后台认证服务器。用户插入智能卡,输入PIN码解锁,服务器下发挑战值,卡内计算动态口令并回传,完成双向认证。这套流程在金融、政务、大型企业VPN接入中已是标准配置。
- 单机授权场景:优先选用带运算能力的加密狗,成本低、集成快
- 网络身份认证:USB Key或智能卡读卡器方案更合适,支持证书体系
- 高安全远程接入:动态口令卡与软件授权锁结合,实现双因子认证
选型时的关键数据对比
从实际项目经验看,不同方案在几个核心维度上差异明显:
- 密钥存储安全性:智能卡读卡器方案>USB Key>普通加密狗
- 部署便捷度:加密狗>USB Key>智能卡读卡器(需驱动与中间件)
- 单节点成本:动态口令卡最低,智能卡方案最高,但后者生命周期更长
- 抗攻击能力:带动态口令卡的双因子方案显著优于单一硬件认证
值得留意的是,部分国产加密狗已支持国密算法SM2/SM3/SM4,在合规性要求高的项目中,这一能力比单纯的“防复制”更有价值。
软件授权锁的技术选型没有万能答案。单机离线软件用加密狗足够;需要PKI证书体系的选USB Key;涉及多用户、高安全等级的,智能卡读卡器配合动态口令卡才是正解。广东横琴云枢安信科技有限公司建议开发团队在早期架构阶段就把授权模型纳入设计,而非产品成型后再“打补丁”——后期改造的代价,往往远超一颗安全芯片的成本。