USB Key与智能卡读卡器对比:企业身份认证硬件选型要点分析
日期:2026-09-29
标签:加密狗,软件授权锁,USB Key,智能卡读卡器,动态口令卡
过去三年,企业身份认证硬件的选型逻辑发生了明显变化。远程办公、零信任架构、等保合规三股力量叠加,让原本"能用就行"的认证设备变成了安全基础设施的关键节点。在实际项目中,我们经常遇到一个典型问题:面对USB Key和智能卡读卡器两条技术路线,究竟该怎么选?
这不是一个非此即彼的问题。两者在密码学能力上高度重叠,但在部署形态、运维成本和场景适配上差异显著。
技术原理:看似相近,实则路径不同
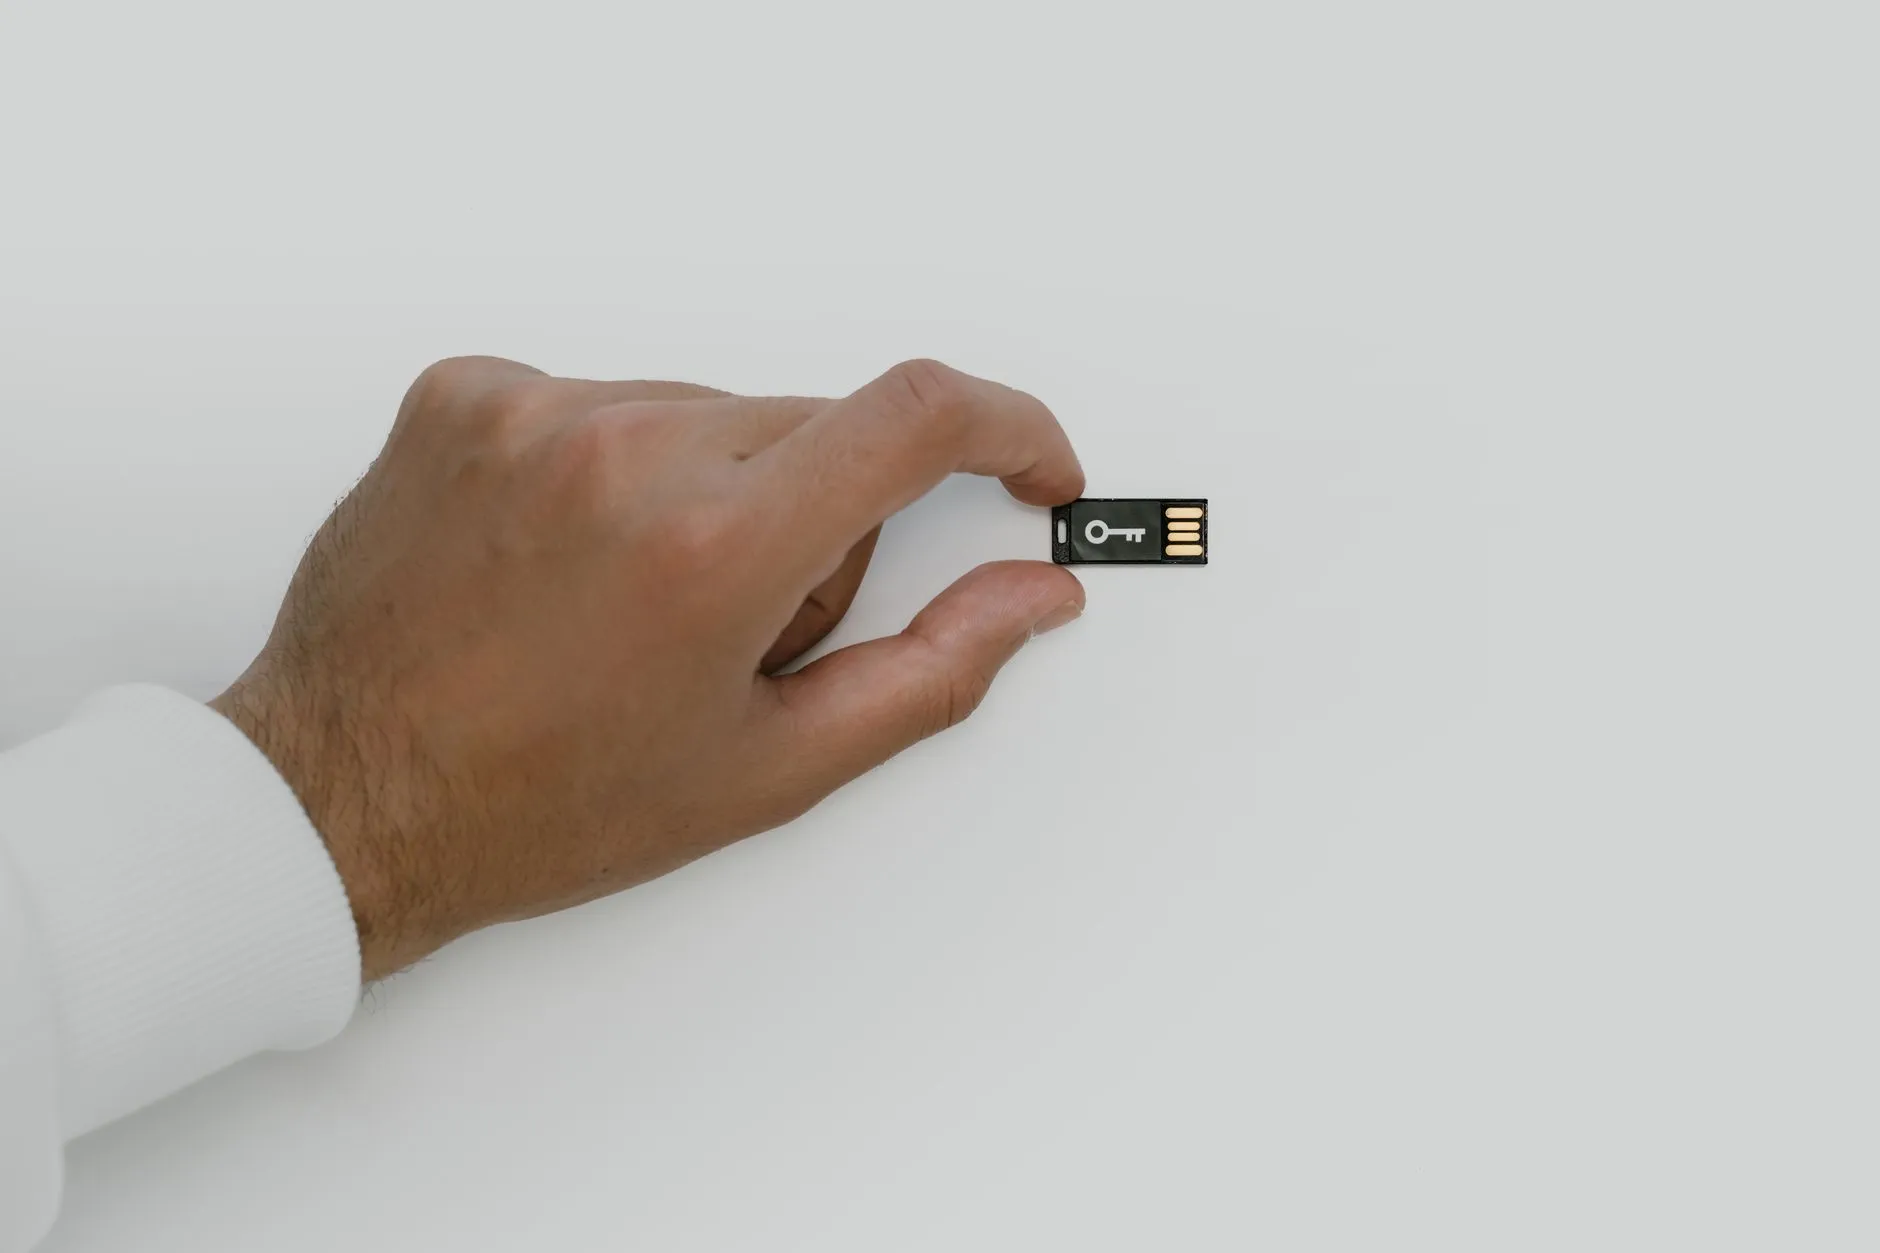
USB Key本质上是内置安全芯片的USB令牌,私钥在芯片内生成且不可导出,签名运算在硬件内部完成。它直接通过USB接口与终端通信,无需额外驱动层。
智能卡读卡器则需要两个组件协同:一张智能卡(通常是接触式或非接触式)加上一个读卡器设备。智能卡负责密钥存储和运算,读卡器充当终端与卡片之间的桥梁。多了一层物理接口,意味着多了一个故障点,但也带来了卡片可插拔的灵活性。
值得注意的是,动态口令卡常被归入同一讨论范畴,但它的技术定位不同——它解决的是"一次性口令"问题,而非"数字签名"问题。在等保三级要求中,动态口令卡通常用于身份鉴别,而USB Key和智能卡读卡器则承担数字签名和证书载体的角色。
选型核心维度:从四个角度拆解
在我们服务金融、政务、能源等行业客户的过程中,以下四个维度最能区分两类方案的适用边界:
- 部署密度与运维成本:USB Key即插即用,适合分散式办公场景;智能卡读卡器在柜面、机房等高密度固定工位场景中,卡片遗失只需补卡,读卡器可复用,长期运维成本更低。
- 合规要求:部分行业规范明确要求"证书载体与终端分离",此时智能卡方案更易通过审查。而加密狗和软件授权锁在软件保护领域积累的硬件安全经验,也被迁移到了身份认证产品中,提升了USB Key的防克隆能力。
- 终端兼容性:USB Key对瘦客户端、国产化操作系统的适配已较为成熟;智能卡读卡器在Linux和统信UOS环境下,驱动适配仍是项目落地的主要摩擦点。
- 用户体验:USB Key插拔频繁,接口磨损是常见故障;智能卡读卡器需要"插卡+读卡"两步操作,但卡片可放入钱包携带,丢失后补办流程更简单。
实践建议:混合部署往往是最优解
没有一种硬件能覆盖所有场景。我们建议企业按角色分层部署:
- 高管和移动办公人员配备USB Key,兼顾便携与安全;
- 柜面、调度中心等固定工位采用智能卡读卡器方案,降低单点故障率;
- 普通员工的日常系统登录可使用动态口令卡,将高成本硬件集中在真正需要数字签名的环节。
在采购环节,务必确认产品支持国密SM2/SM3/SM4算法,并核查是否具备商用密码产品认证证书。硬件安全芯片的等级(EAL4+及以上)直接决定了密钥保护的实际强度。
身份认证硬件的演进方向已经清晰:从单一令牌走向多因素融合,从独立设备走向与终端安全芯片、生物识别模块的协同。USB Key和智能卡读卡器不会互相取代,而是在不同场景中各自深化。选型的关键,始终是回到业务场景和合规要求本身,而非追逐单一技术指标。