软件开发商如何通过加密狗实现知识产权保护与授权管理
在软件行业,盗版造成的收入损失长期居高不下。据BSA历年全球软件调查数据显示,亚太地区未授权软件使用率仍维持在较高水平,而中小型独立软件开发商(ISV)受冲击尤为明显。面对这一现实,硬件级保护方案——加密狗,依然是许多团队在知识产权保护与商业化授权中绕不开的技术选项。但加密狗早已不是十年前那个只做"有无检测"的简单令牌,它的能力边界值得重新审视。
加密狗的技术演进:从身份令牌到安全计算节点
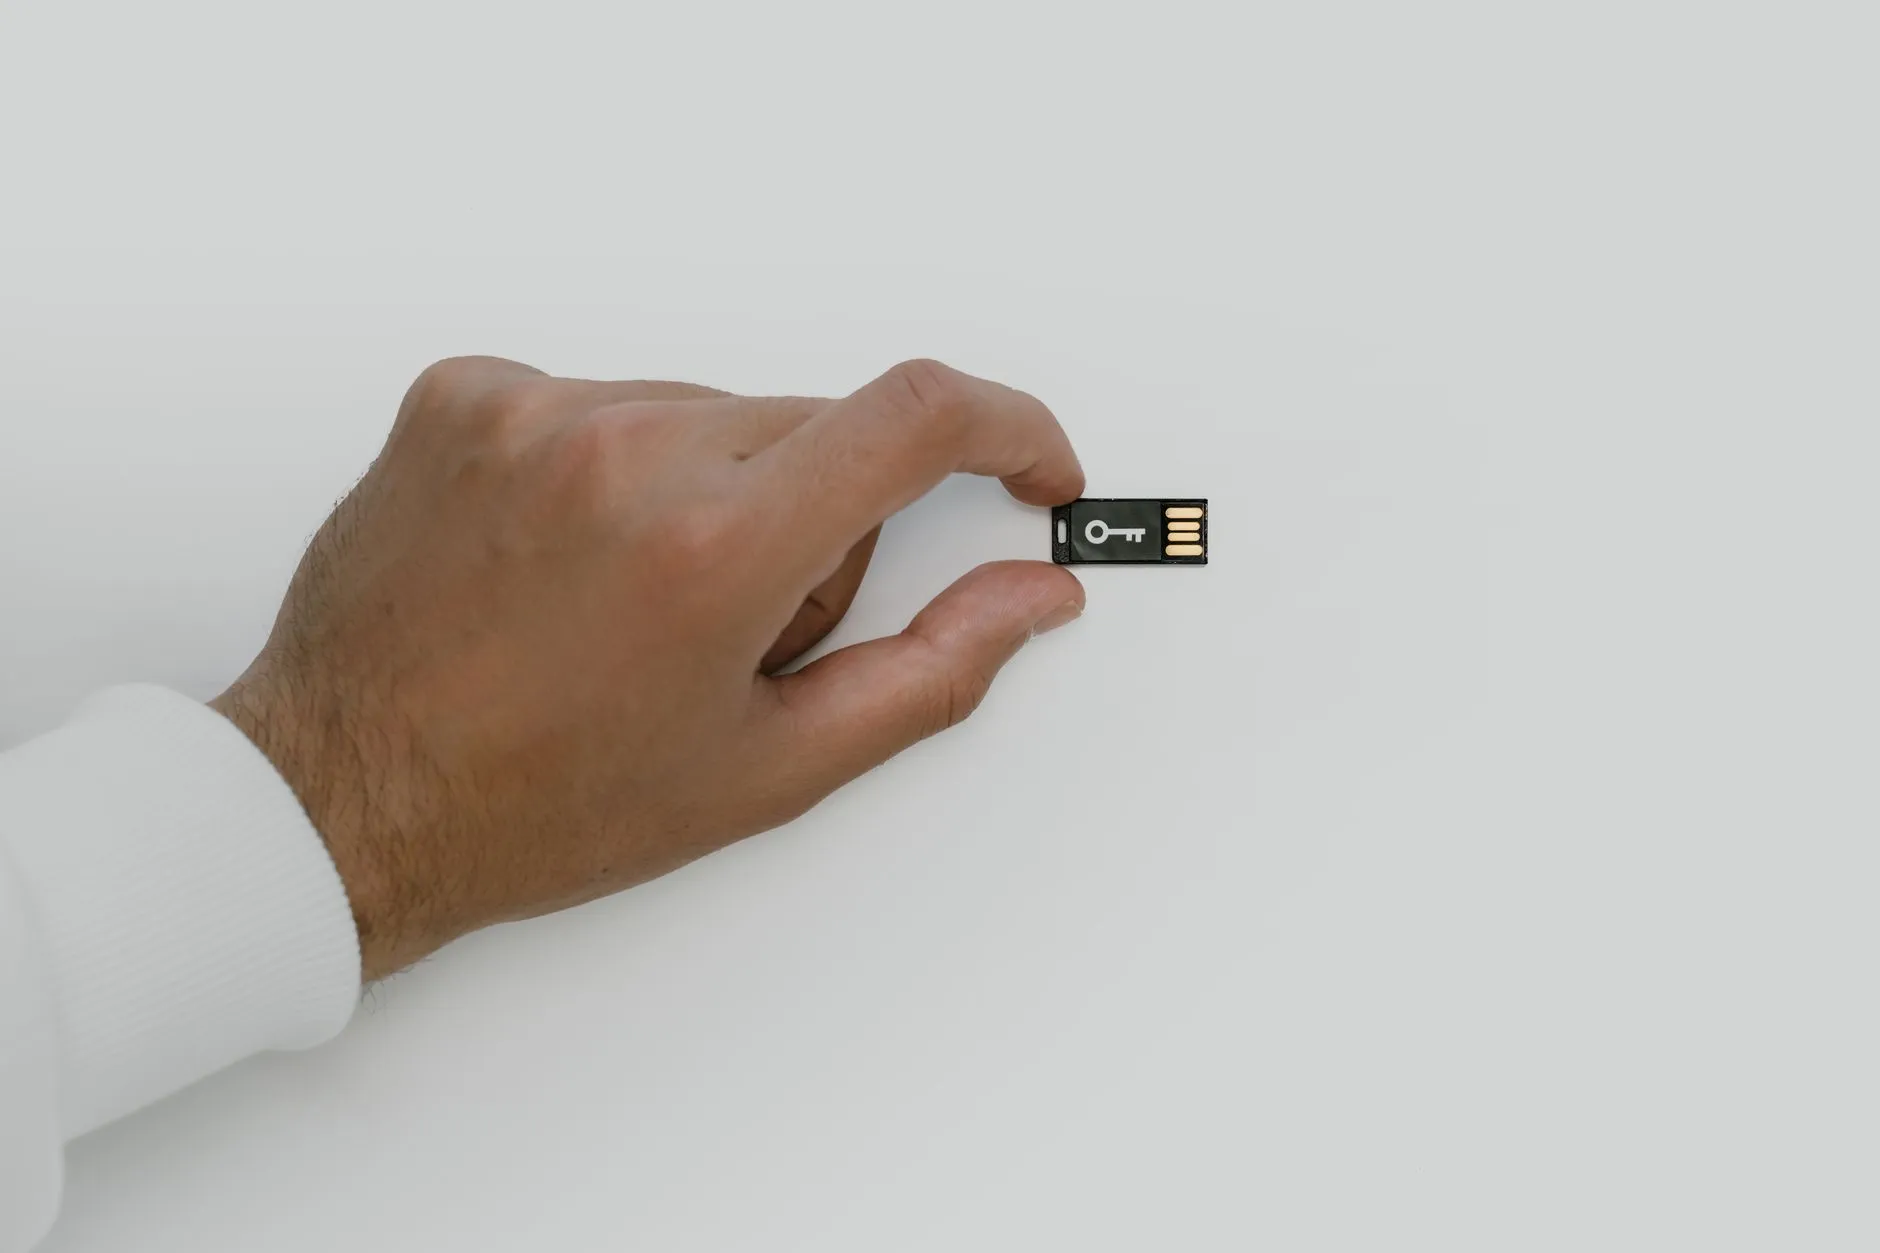
早期的加密狗本质是一个存储密钥的USB设备,软件运行时读取其中的固定ID进行比对。这种方案很容易被驱动层拦截或模拟器伪造。如今的加密狗内置了独立的安全芯片(通常通过EAL4+或更高等级认证),具备以下核心能力:
- 安全存储区:密钥、授权策略、计费参数均存储在芯片内部,外部无法直接读取
- 板载运算:部分型号支持在狗内执行AES、RSA、ECC等算法,软件只需调用结果而不暴露密钥
- 远程更新:通过加密通道下发授权变更,无需召回硬件
- 时钟与计数器:支持按时间或次数计费的授权模型
软件授权锁的形态也在分化。除了传统USB Key,面向特定行业的方案还会采用智能卡读卡器配合CPU卡,或动态口令卡实现双因素认证。这些形态各有适用场景,选择时需结合部署环境和客户接受度。
典型集成流程与注意事项
将加密狗集成到软件产品中,通常遵循以下步骤:
- 授权模型设计:明确是按节点、按并发、按功能模块还是按使用时长授权
- API嵌入:调用厂商提供的SDK,在关键代码路径中插入授权校验点
- 代码混淆与反调试:配合加密狗使用,提升静态分析和动态调试的门槛
- 远程更新通道搭建:为后续授权变更预留安全的通信链路
- 容错与降级策略:处理狗丢失、损坏、驱动冲突等异常情况
需要提醒的是,加密狗不是万能药。如果软件本身的核心逻辑完全在本地执行,且没有做足够的代码保护,攻击者仍可能通过逆向绕过校验点。加密狗的价值在于提高攻击成本,而非提供绝对不可破解的保证。
常见问题与选型建议
在实际项目中,开发团队经常遇到几类问题:驱动兼容性导致蓝屏、虚拟机环境下狗无法识别、批量部署时授权初始化效率低。这些问题的根源往往在于选型阶段没有充分评估部署环境。例如,面向云桌面或VDI场景的软件,就需要选择支持网络锁或软授权混合模式的方案。
另一个值得关注的趋势是软硬结合的混合授权。部分厂商开始将加密狗与云端授权服务打通:硬件作为信任根,云端负责策略管理和实时计费。这种架构既保留了硬件级的安全锚点,又获得了SaaS化的灵活性。对于正在从永久授权转向订阅制的软件商,这是一条务实的过渡路径。
选型时建议重点考察:芯片安全等级、SDK的跨平台支持(Windows/Linux/macOS/国产OS)、远程更新能力、厂商的持续服务能力,以及是否支持智能卡读卡器或动态口令卡等扩展形态。广东横琴云枢安信科技有限公司在软件授权与身份认证领域持续投入,相关产品线覆盖USB Key、加密狗及智能卡读卡器等形态,可针对不同规模的软件商提供授权管理方案。把授权体系当作产品架构的一部分来设计,而不是事后补丁,才是知识产权保护真正落地的前提。