USB Key与智能卡读卡器身份认证方案对比:企业系统访问安全如何选型
企业系统访问安全的选型,往往不是"哪个更安全"的单选题,而是"哪个更匹配业务场景"的匹配题。在等保合规、零信任架构落地、远程办公常态化的多重压力下,身份认证介质的选型直接影响运维成本与用户体验。加密狗、软件授权锁、USB Key、智能卡读卡器、动态口令卡这几类产品常被放在同一张对比表里,但它们的密码学定位其实差异很大。
认证介质的技术分野在哪里
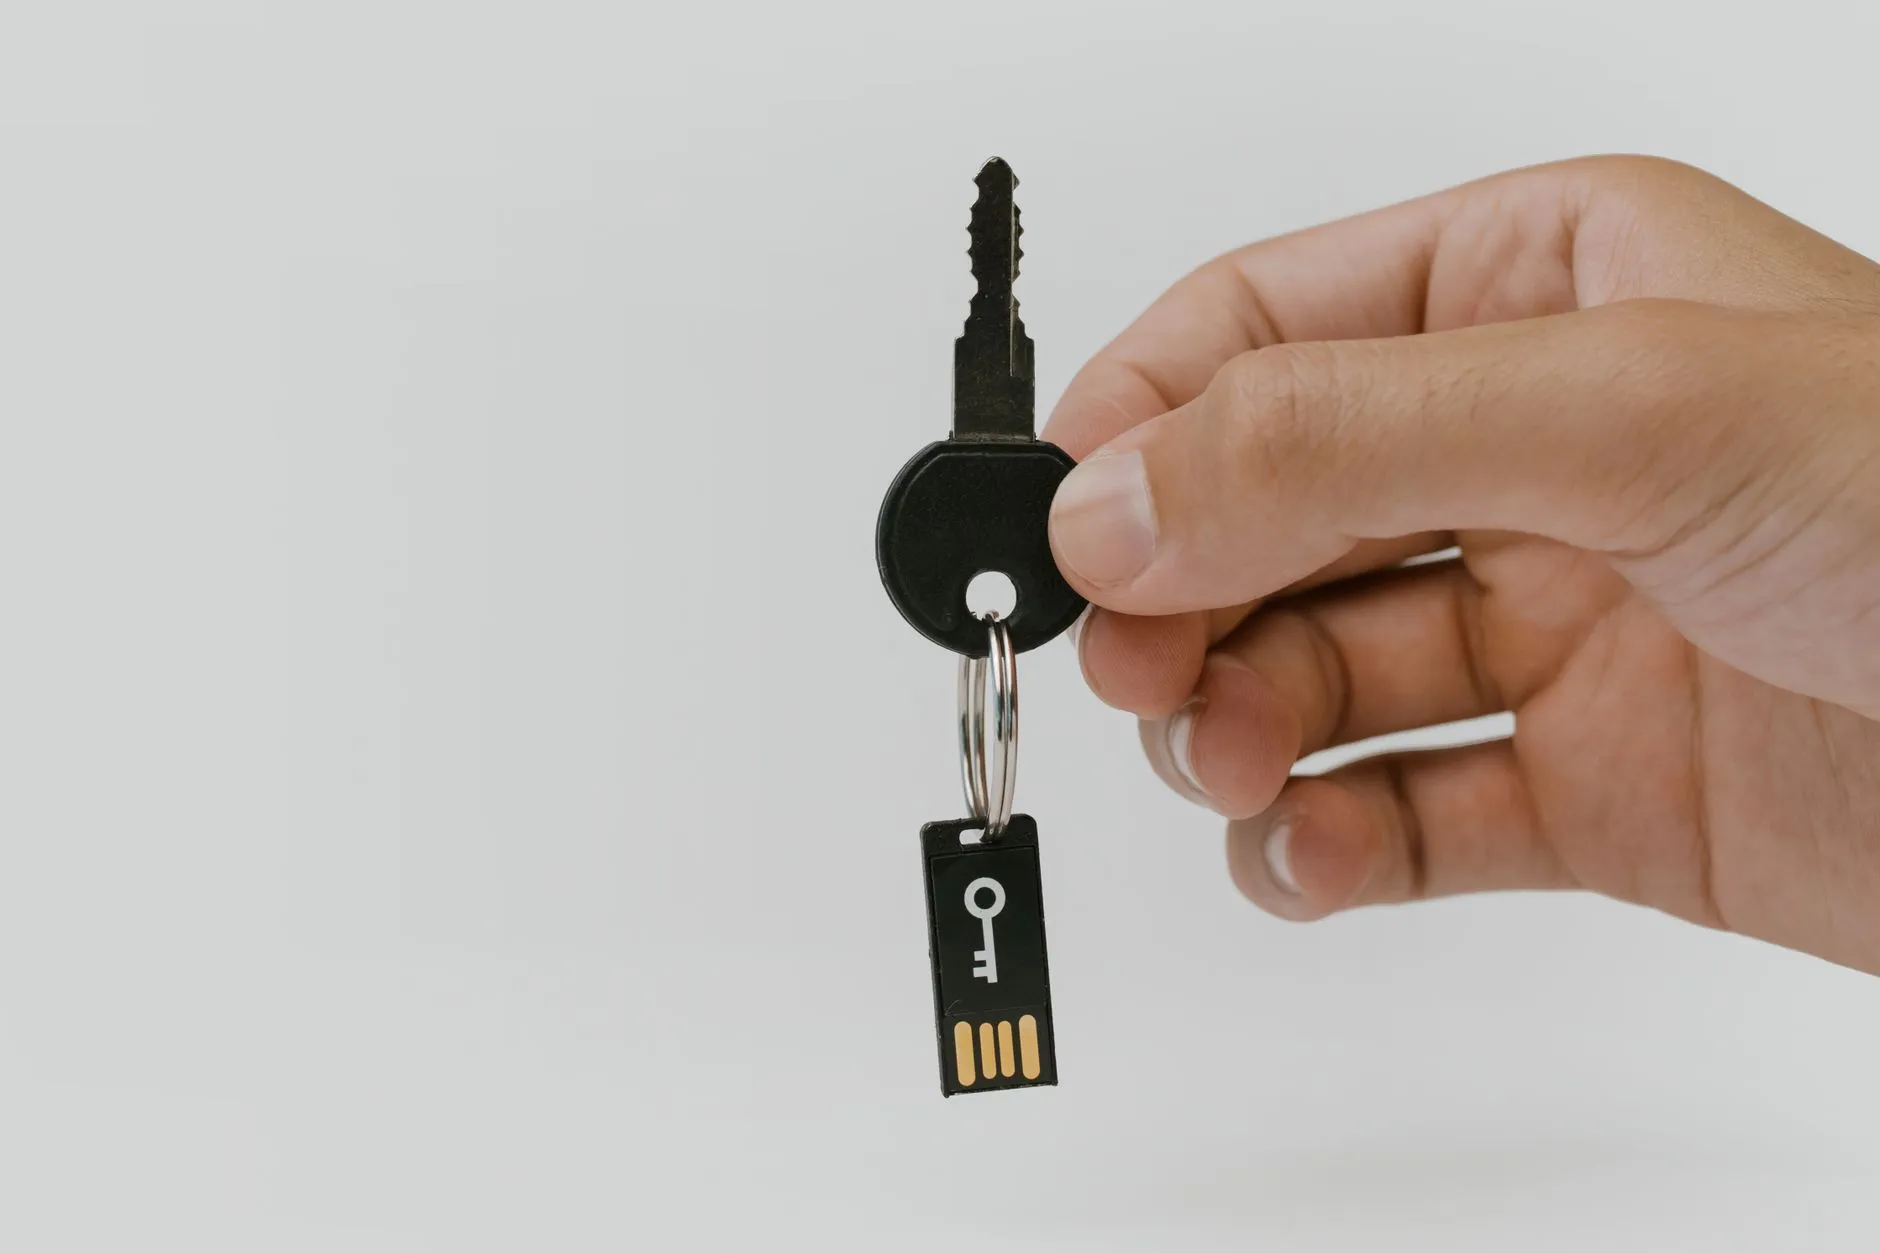
从密码学接口看,USB Key与智能卡读卡器同属"密钥不出卡"的体系:私钥在芯片内生成、运算,主机只传递待签名数据,攻击者即便拿到设备也难以导出密钥。区别在于形态——USB Key把智能卡芯片与读卡器封装为一体,即插即用;智能卡读卡器则需要独立的卡片插入,卡与读卡器分离,适合需要"人卡分离"管理的场景,例如机房运维人员共用终端、卡片集中发放回收。
而加密狗与软件授权锁的重心在软件授权与版权保护,典型能力是许可证绑定、功能位控制、试用期管理,部分型号虽支持签名运算,但主流产品在通用PKI证书兼容性上弱于USB Key。动态口令卡(含硬件令牌与软件令牌)走的是另一条路线:基于时间或事件同步的一次性口令,无需驱动、无需插拔,但本质是"持有因子"而非"密码学持有因子",无法完成数字签名,抗钓鱼能力依赖通道绑定。
企业选型的三条判断线
第一看认证强度要求。若业务涉及电子签名、电子签章、强身份核验(如财务审批、合同签署),必须选择支持PKI体系的USB Key或智能卡读卡器,动态口令卡无法提供不可否认性。第二看终端环境。桌面办公为主、终端数量可控,USB Key部署成本最低;若存在大量瘦客户机、虚拟桌面(VDI)场景,智能卡读卡器的集中管理优势更明显,卡片可统一挂失、补发。
第三看授权与认证是否要合一。不少工业软件、设计工具厂商用加密狗或软件授权锁做License管理,此时若再叠加一套USB Key做系统登录,用户需携带两个介质,体验与成本双输。可行的做法是选择支持多应用分区的USB Key,在同一颗芯片内划分授权区与证书区,用一枚介质同时承载软件授权锁与身份认证功能。
- 强签名场景:USB Key / 智能卡读卡器,优先选支持国密算法与CSP/PKCS#11双接口的型号
- 纯登录场景:动态口令卡成本低、免驱,但建议配合风险自适应策略使用
- 授权管理场景:加密狗、软件授权锁按License模型选型,注意与认证体系解耦
落地时的几个工程细节
实际部署中,驱动兼容性比参数表更值得关注。USB Key在Windows、Linux、国产化操作系统上的中间件成熟度差异较大,选型时应要求厂商提供目标OS的PKCS#11库与国密SKF接口清单。智能卡读卡器则要确认读卡器与卡片的协议匹配(如CCID标准),避免出现"卡能识别、签名失败"的兼容问题。动态口令卡的时钟漂移与令牌失步率也需纳入运维评估,通常建议窗口容差设为±1个时间步长。
从趋势看,认证介质正在从"单一硬件"走向"硬件根信任+策略引擎"的组合。USB Key与智能卡读卡器承担密钥保护的底座角色,动态口令卡与生物识别作为补充因子,加密狗与软件授权锁则逐步向云端授权服务迁移。企业在规划时,把介质选型纳入整体身份治理框架,比孤立比较单品参数更有长期价值。