加密狗与USB Key技术解析:软件授权锁的工作原理与选型要点
在软件版权保护与身份认证领域,加密狗和USB Key是两类最常见的硬件安全载体。前者守护的是开发者的代码资产,后者守护的是用户的数字身份。两者虽外观相似,内部的技术逻辑却各有侧重。
加密狗:软件授权锁的核心机制
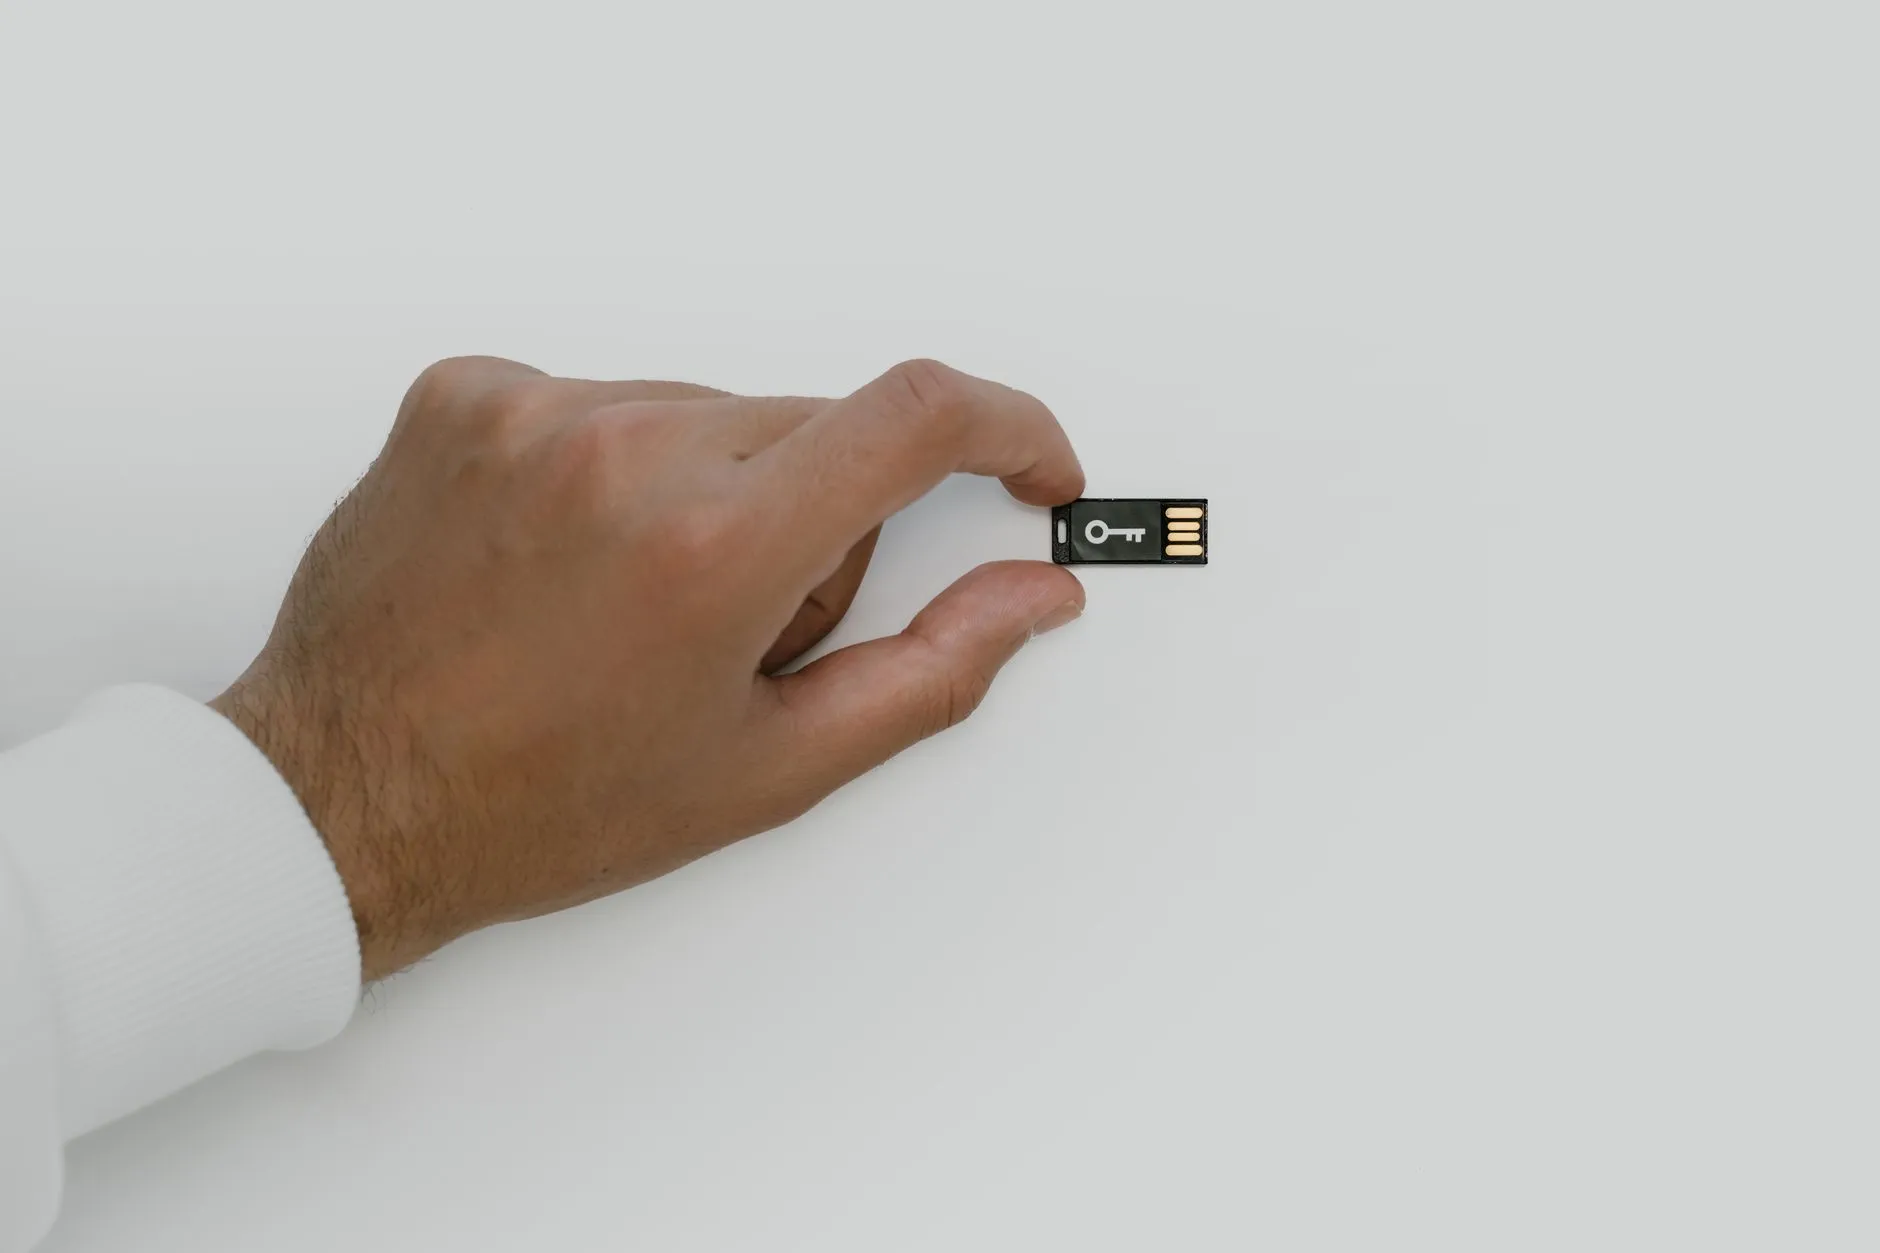
软件授权锁(俗称加密狗)的核心是一颗嵌入了非对称加密算法(如RSA-2048或ECC)的安全芯片。软件启动时,通过API向加密狗发送随机挑战码,狗内芯片用私钥签名后回传,软件端用公钥验签。整个过程私钥不出硬件,破解者无法通过内存抓取来克隆授权。
目前主流方案分两类:
- 驱动级加密狗:依赖厂商驱动,兼容性好,但存在被驱动模拟攻击的风险
- 无驱HID加密狗:模拟标准HID设备,免驱即插即用,在Windows/macOS/Linux上表现更稳定
选型时需关注芯片安全等级(是否通过EAL4+认证)、是否支持远程升级授权、以及是否提供代码移植工具——这直接影响开发集成周期。
USB Key与智能卡读卡器的技术分工
USB Key本质上是智能卡芯片加USB接口的封装体,内置COS(卡片操作系统)。它和智能卡读卡器配合使用时,密钥生成、存储、运算全部在芯片内完成,主机侧只看到密文和签名结果。金融U盾、电子政务CA证书是典型场景。
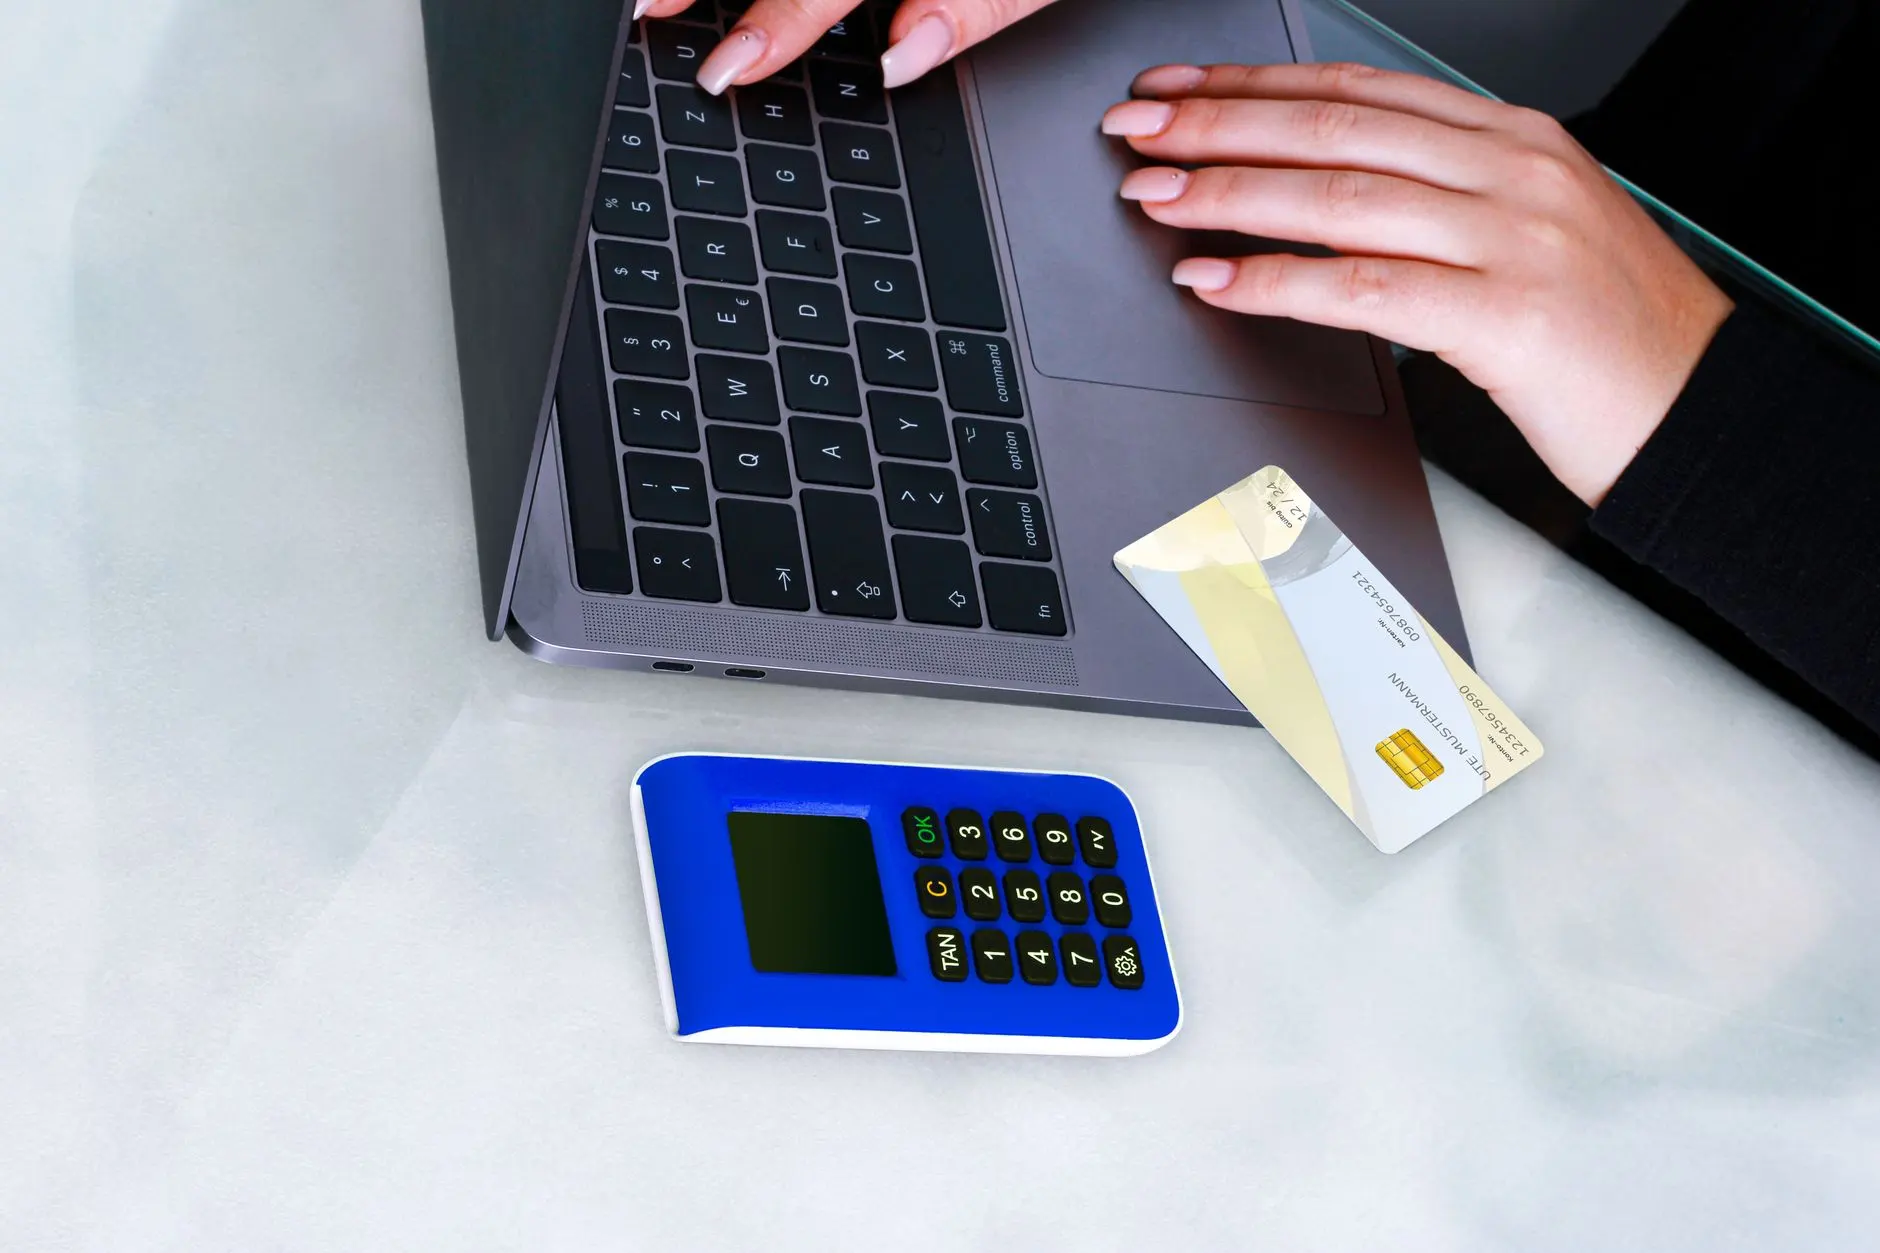
与加密狗不同,USB Key更强调双向认证:不仅设备要证明自己合法,用户还需输入PIN码解锁私钥。部分高端型号集成指纹传感器,做到“生物特征+硬件密钥”双因子。
而动态口令卡则走了另一条路线——基于时间同步(TOTP)或挑战-响应(HOTP)算法,每隔30-60秒生成一次性密码。它不依赖主机接口,适合电话银行、VPN登录等无法插入USB设备的场景。三者关系可以这样理解:加密狗管授权,USB Key管身份,动态口令卡管临时凭证。
选型要点与实战参考
以某工业软件厂商为例:其CAE仿真软件单价超20万元,早期用软授权,三个月内被盗版链传播。切换到加密狗方案后,采用“一狗一码+在线激活”策略,盗版率下降约87%。但售后团队发现,客户在虚拟机中频繁掉狗——最终改用支持VMware/Hyper-V白名单的无驱型号才解决。
另一个案例来自某省级政务云平台:为2万名公务人员配发USB Key+智能卡读卡器组合,用于登录OA和签署电子公文。他们选型时重点考核了三点:
- 芯片是否支持国密SM2/SM3/SM4算法
- 是否有成熟的中间件适配麒麟、统信UOS
- 故障率——批量部署中千分之三的失效率意味着每月60次上门更换
至于动态口令卡,在5G专网和零信任架构中正被重新重视。硬件令牌不依赖手机电量与网络,在工控、国防等场景仍是不可替代的最后一道防线。
广东横琴云枢安信科技有限公司在硬件安全领域持续跟进芯片级防护与多因素认证的融合趋势。无论是软件授权锁的算法强度,还是USB Key的国密合规,选型的本质都是匹配业务风险模型——没有万能方案,只有适合当前威胁等级的工程取舍。