智能卡读卡器与口令卡在系统访问安全中的身份认证方案设计
在系统访问安全领域,身份认证方案的选型直接决定了防护体系的强度。广东横琴云枢安信科技有限公司在长期服务金融、政企与工业客户的过程中发现,单一认证手段已难以应对日益复杂的攻击面。将智能卡读卡器与动态口令卡结合,并辅以USB Key和加密狗等硬件载体,正在成为中高安全等级系统的标准配置。
硬件认证令牌的角色分工
不同硬件令牌在认证链路中承担不同职责,理解其差异是方案设计的前提:
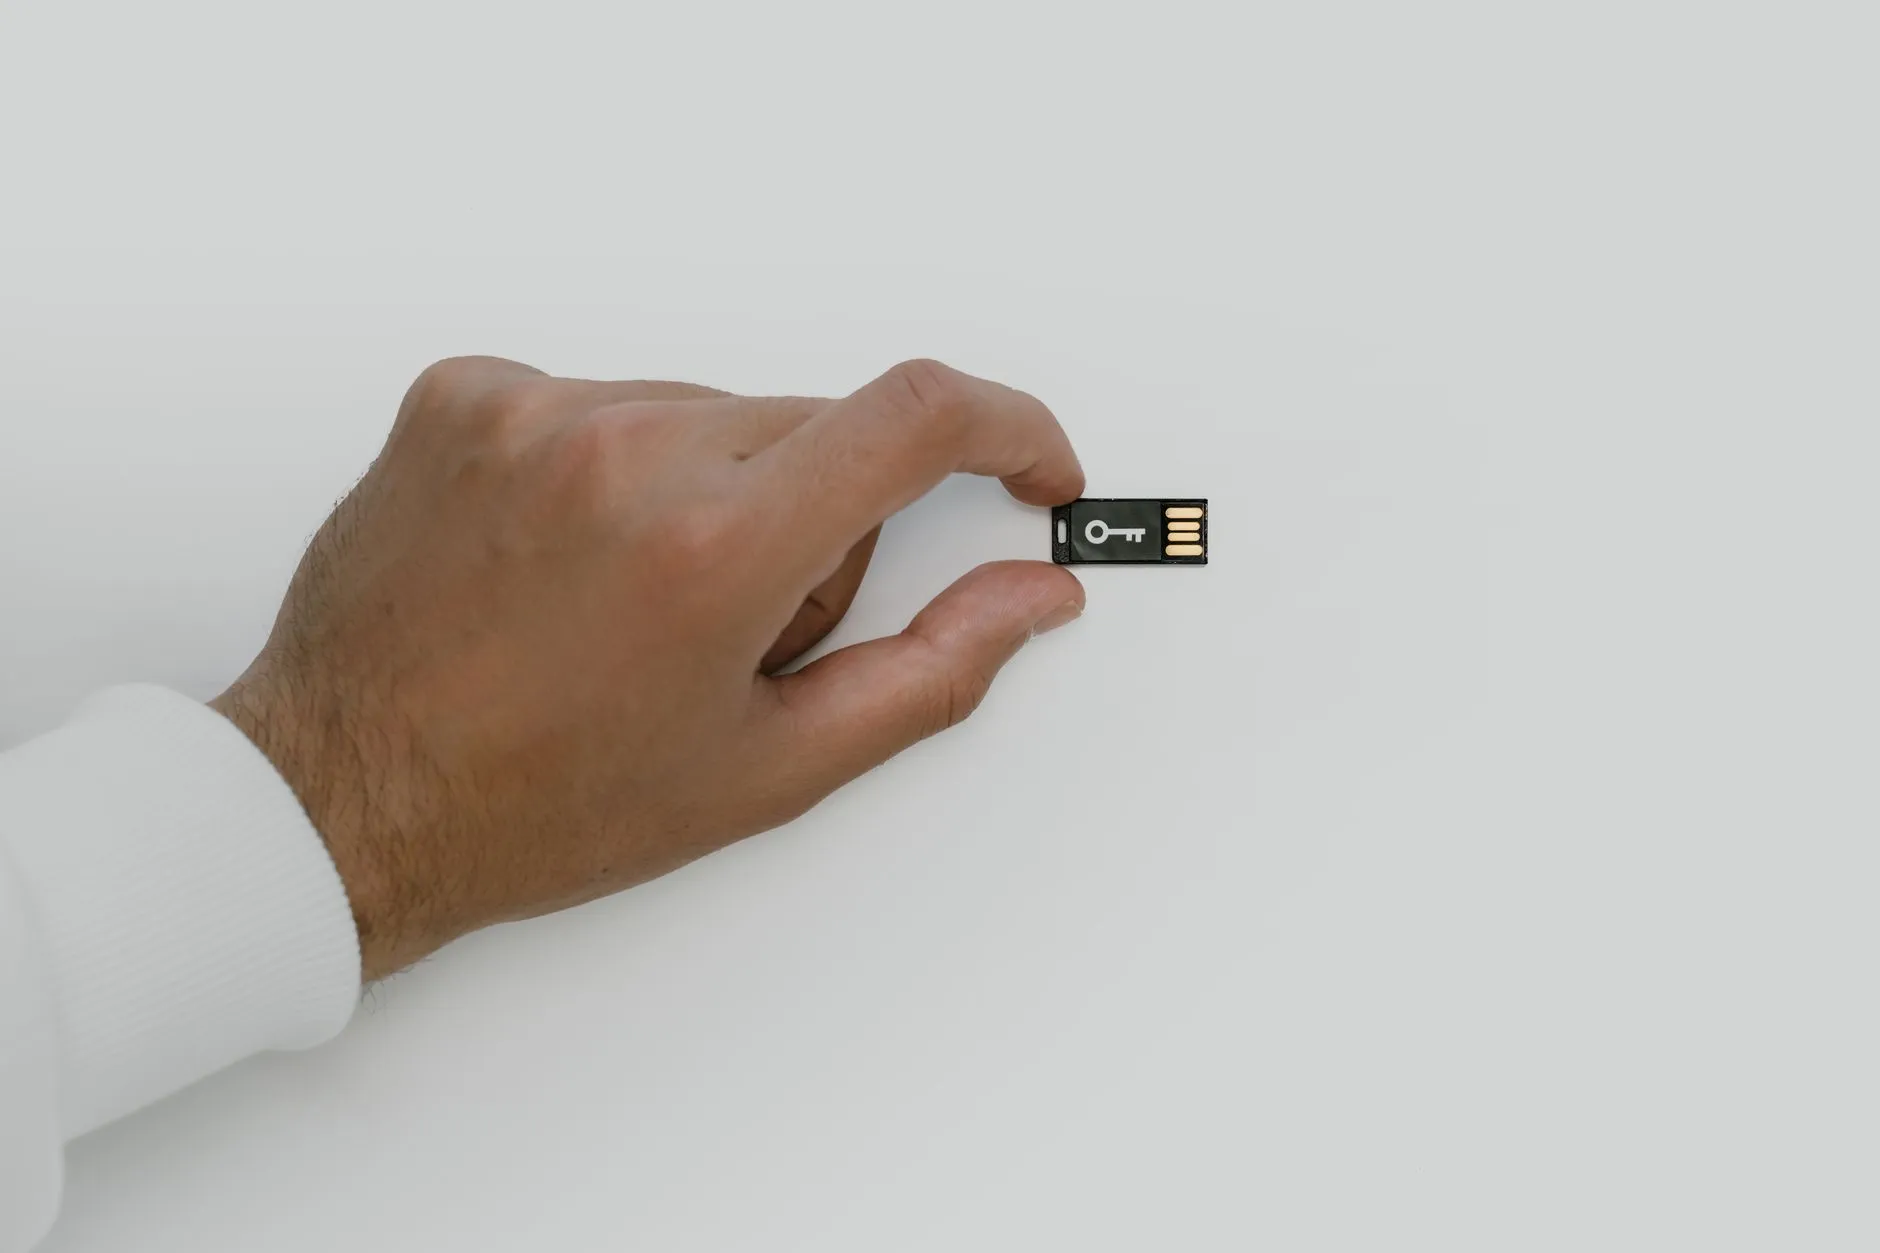
- USB Key:内置非对称密钥对,私钥不可导出,通过PKI体系完成数字签名与挑战-响应认证,适合强身份绑定场景。
- 加密狗 / 软件授权锁:除身份认证外,还承载软件授权功能,常用于需要同时控制访问权限与License合规的商用系统。
- 动态口令卡:基于时间同步(TOTP)或事件同步(HOTP)算法生成一次性口令,部署成本低,适合作为第二认证因子。
- 智能卡读卡器:作为PKI体系的终端桥梁,读取智能卡中的证书与密钥,完成双向认证。
组合认证方案的设计要点
将上述组件整合为一套可落地的认证方案,需要关注三个层面。第一是认证因子分层:以USB Key或智能卡承载"持有因子",以PIN码或生物特征承载"知识/生物因子",动态口令卡则作为独立通道的补充验证。第二是密钥生命周期管理:从密钥生成、注入、更新到吊销,必须依托完整的CA体系,避免密钥泄露导致整条信任链失效。第三是终端兼容性:智能卡读卡器需支持CCID标准协议,确保在Windows、Linux及国产操作系统上均可稳定工作。
实际部署中,一个常见的误区是过度依赖单一认证通道。例如仅使用动态口令卡,一旦种子密钥被截获或时间同步被干扰,认证即告失效。而将动态口令与USB Key的挑战-响应机制叠加,攻击者需要同时突破两个独立通道,成本呈指数级上升。
典型应用案例
某省级政务云平台在改造其运维审计系统时,采用了"智能卡读卡器 + 动态口令卡"的双因子方案:运维人员插入智能卡并输入PIN码完成第一层认证,随后通过动态口令卡生成的一次性口令通过第二层校验。后台将加密狗作为软件授权锁绑定至审计客户端,确保只有授权终端可发起运维会话。上线后,非法访问尝试下降超过九成,且未出现因认证延迟导致的运维效率问题。
从趋势看,硬件认证正在从"独立设备"走向"融合载体"。部分厂商已将USB Key与动态口令功能集成于同一枚安全芯片中,智能卡读卡器也开始支持NFC非接触式认证。对于系统集成商而言,选择支持多协议、可编程的硬件平台,比锁定单一形态更具长期价值。广东横琴云枢安信科技有限公司持续关注这一领域的技术演进,为行业客户提供从硬件选型到认证架构设计的完整参考。