智能卡读卡器与口令卡在软件授权中的应用场景与部署方案
在软件授权体系中,硬件载体始终扮演着信任锚点的角色。无论是本地部署的桌面软件,还是分布式架构下的服务端授权,加密狗、USB Key、智能卡读卡器与动态口令卡各自覆盖了不同的安全边界与使用场景。理解它们的技术差异与部署逻辑,是设计一套可落地授权方案的前提。
一、硬件授权载体的技术分野
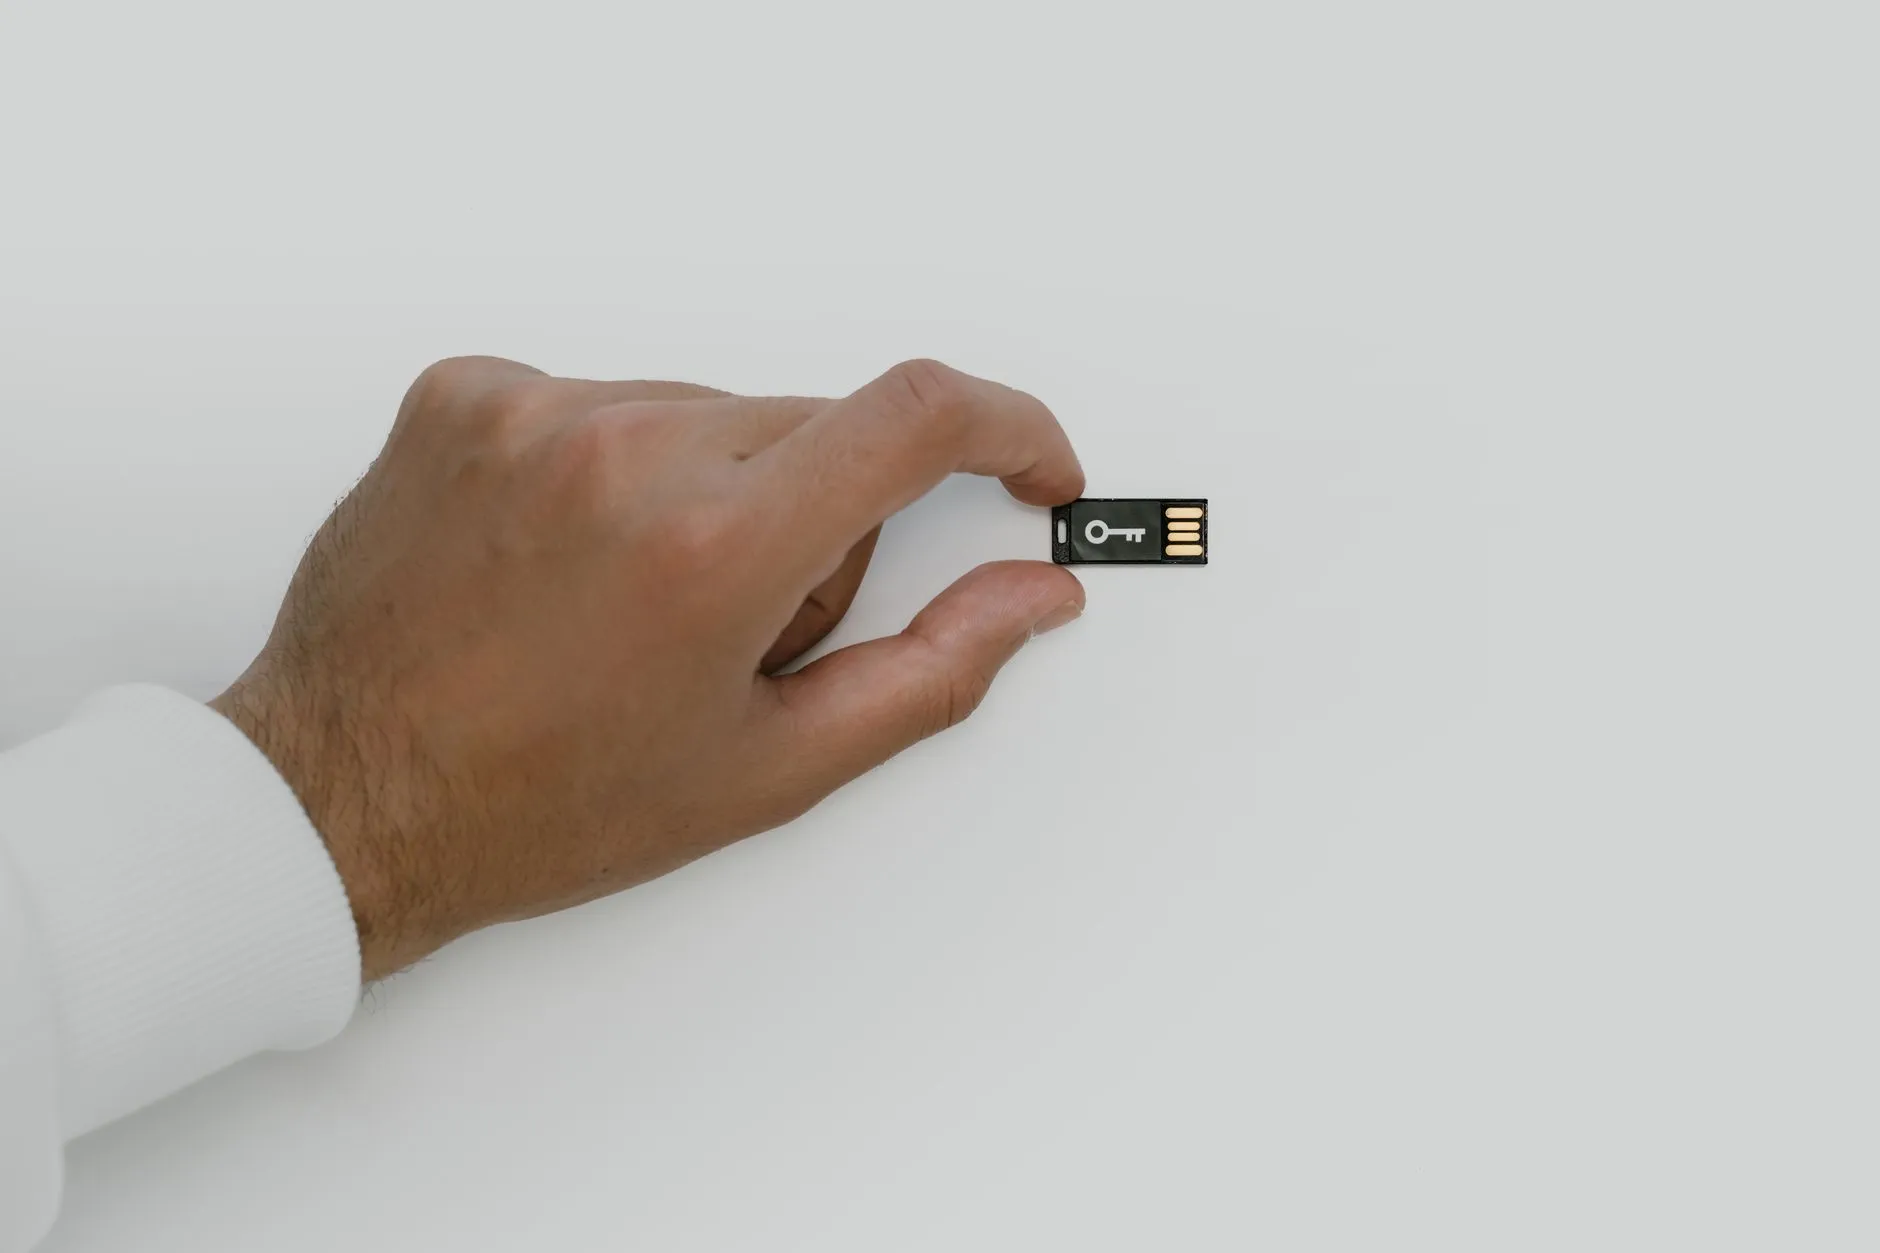
从芯片架构来看,软件授权锁类产品大致分为两类:一类是内置非对称密钥运算单元的智能卡芯片方案,典型代表为USB Key和智能卡;另一类是基于微控制器的加密狗方案,侧重代码移植与反调试保护。前者以PKI体系为核心,擅长身份认证与数字签名;后者则以可执行代码保护见长,常用于CAD、EDA等桌面软件的防逆向场景。
动态口令卡则属于另一条技术路线。它基于时间同步或事件同步算法(如TOTP/HOTP),每隔30-60秒生成一次性口令,无需与主机进行密钥交互即可完成验证。这种离线特性使其在无法部署网络的工控环境中仍有不可替代的价值。
二、典型部署方案与选型建议
不同规模与行业属性的项目,对授权载体的要求差异明显。以下为三种常见部署模式的对比:
- 单机离线授权:采用加密狗或USB Key,配合本地License文件。适用于军工、科研等物理隔离网络。建议选择支持国密SM2/SM4算法的型号,满足合规要求。
- 局域网浮动授权:通过智能卡读卡器+授权服务器实现并发控制。读卡器负责证书校验,服务器管理License池。适合设计院、医院等多人共享场景。
- 双因素远程接入:USB Key存储客户端证书,动态口令卡作为第二因子。该方案常见于VPN接入与运维审计系统,可有效抵御凭证泄露风险。
选型时需重点关注三点:接口协议(CCID/HID/自定义)、驱动兼容性(Windows/Linux/国产OS)以及生命周期管理(密钥更新、吊销、回收流程)。
三、一个制造业客户的落地案例
某工业软件厂商曾面临授权被批量破解的问题。其原有方案仅依赖序列号+机器码,逆向成本极低。后改用加密狗+智能卡读卡器组合方案:加密狗内嵌核心算法片段,运行时需与读卡器中的授权卡完成挑战-响应握手。即使狗被复制,缺少读卡器端的动态会话密钥也无法激活完整功能。
部署后,该厂商的授权破解事件下降约92%,同时通过读卡器的远程更新能力,实现了授权期限与模块的在线调整,运维效率提升明显。这一案例说明,软件授权锁的价值不仅在于防破解,更在于构建可运营的授权生命周期管理体系。
硬件授权不是简单的“插上就能用”,它涉及芯片选型、协议适配、密钥管理和用户体验的平衡。建议在方案设计初期就明确威胁模型与运维边界,避免后期因兼容性或合规问题返工。