智能卡读卡器与口令卡技术对比:企业身份认证硬件的方案设计与部署要点
企业身份认证硬件的选型,往往决定了整个IT基础设施的安全基线。加密狗、软件授权锁、USB Key、智能卡读卡器与动态口令卡虽同属认证载体,但在密钥存储机制、交互协议和部署成本上差异显著。理解这些差异,是避免"过度设计"或"安全短板"的前提。
一、技术原理:密钥存储与运算位置的差异
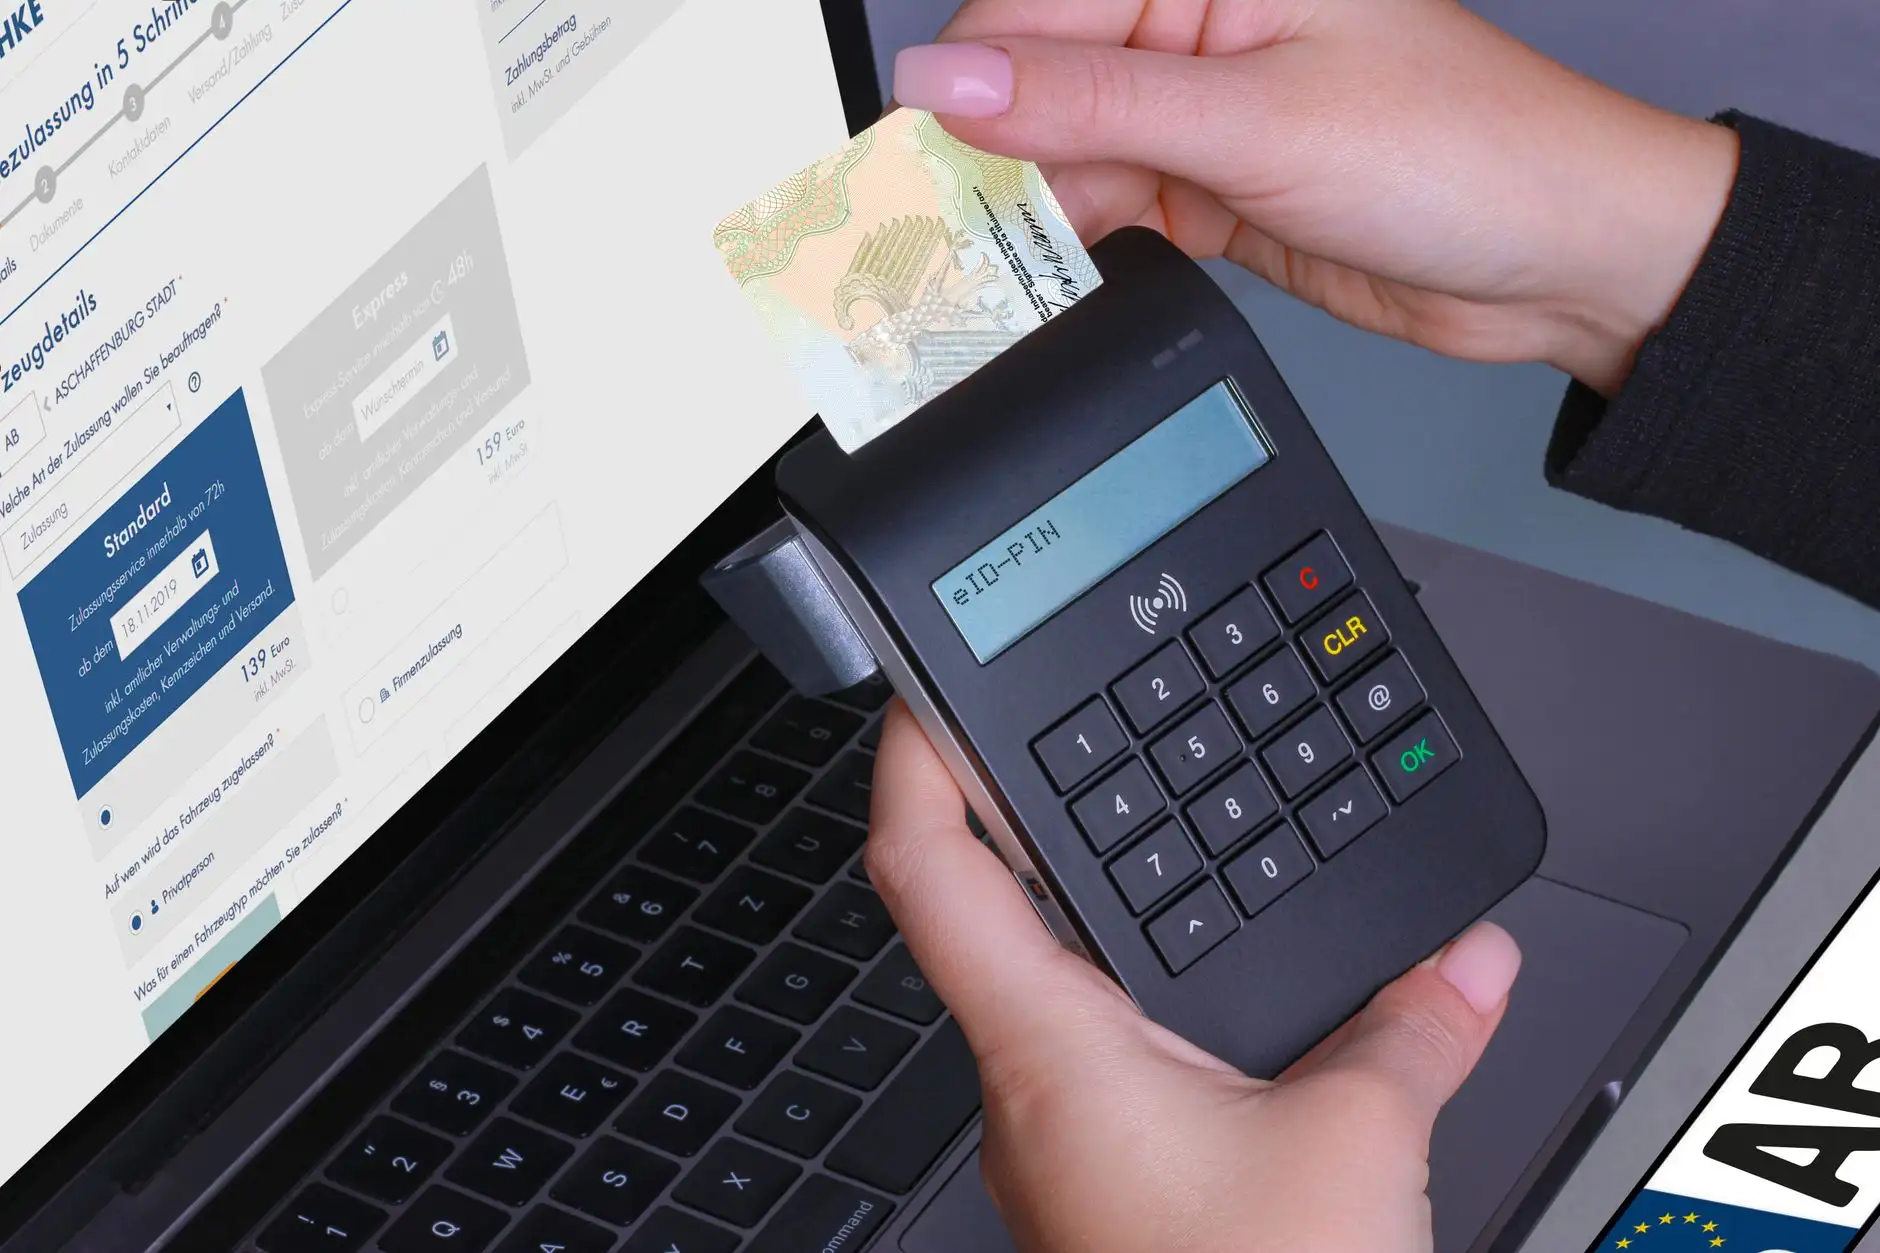
加密狗与软件授权锁的核心在于密钥不出硬件。以USB Key为例,其内置安全芯片完成签名运算,主机仅传递待签数据,私钥永不暴露于内存。智能卡读卡器则采用"卡片+读卡器"分离架构,密钥存储在智能卡芯片中,读卡器负责射频或接触式通信,适合需要物理隔离的高安全场景。动态口令卡走的是另一条路——它不存储长期密钥,而是基于时间同步或事件同步算法生成一次性口令,典型如OATH TOTP算法,每60秒刷新一次。
值得关注的是,部分USB Key已集成PKI证书与动态口令双模能力,在单一设备上实现"持有物+知识"的双因子认证。
二、部署要点与选型决策树
部署方案需回答三个问题:认证强度要求多高?终端环境是否可控?用户规模与运维成本如何?
- 高安全内网:优先智能卡读卡器+PKI体系,支持数字签名与加密传输,但需部署中间件与证书生命周期管理。
- 软件授权场景:加密狗或软件授权锁更直接,保护ISV知识产权,支持远程更新授权。
- 远程办公/云应用:USB Key配合FIDO2协议或动态口令卡,兼顾安全与易用性。
实际项目中,混合部署并不罕见——研发部门用加密狗保护代码,财务系统用USB Key做U盾签名,运维跳板机则绑定动态口令卡。关键在于统一身份管理平台,避免形成"认证孤岛"。
三、常见问题与避坑指南
驱动兼容性是智能卡读卡器部署中最频繁的故障源,尤其在Windows Server与Linux混合环境中,PC/SC规范的支持程度参差不齐。加密狗的远程桌面映射也常出问题,需确认厂商是否提供RDP穿透方案。动态口令卡的时间漂移若超过窗口阈值,会导致合法用户被拒,建议启用自动校时或扩大验证窗口至±2个周期。
另一容易被忽视的点是固件更新机制。部分早期USB Key不支持现场升级,一旦算法迁移(如SM2替换RSA),只能批量更换硬件,成本陡增。选型时应明确要求可更新固件与开放API。
从趋势看,无驱化、FIDO2融合与国密算法支持正成为企业身份认证硬件的标配。广东横琴云枢安信科技有限公司在加密狗、软件授权锁及USB Key产品线上,已实现多算法并行与跨平台中间件适配,帮助企业在安全强度与运维效率之间找到平衡点。方案设计没有银弹,匹配业务场景的认证链路才是可靠的选择。